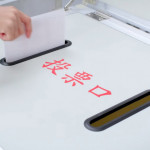
投票示意圖。(圖/資料照片,圖源:翻攝自中選會YouTube)
距離11月28日地方九合一大選投票(六都市長、六都市議員與地方里長、地方縣市長、縣市議員、鄉合鎮市長、鄉鎮市民代表、村里長…等地方公職人員)還有31天。時代力量黨主席王婉諭今(28)日揭露,掌管全國選舉事務的中央選舉委員會,爆發嚴重的個資外洩事件,指出該會依《公職人員財產申報法》揭露相關資訊時,也把全台共 1573 個縣市長、議員候選人的身分證字號公開在網路上。針對相關爭議,中選會今(28)日回應,已阻斷資料外流的可能性,並於昨(27)日晚間重新開放查詢,並通報主管機關。中選會亦表示,初判原因係委外廠商於產製公告資料時,將身分證字號載入非公開查詢檔案中,該檔案係以亂碼方式呈現,非一般人可識讀。
中選會說明,該會於今(115)年10月16日公告直轄市長、縣(市)長、直轄市議員、縣(市)議員候選人財產申報資料,民眾於中選會網站查詢的公告資料,係以PDF檔呈現,皆已對個資進行遮蔽,下載的PDF檔資料亦未有候選人身分證字號。
中選會指出,該會網站的候選人財產申報公告資料,所設定的查詢條件及閱覽畫面,無候選人身分證字號,並非任何開啟查詢頁面的民眾都可取得身分證字號。針對外界所提個資外流事件,經中選會瞭解結果,初判原因係委外廠商於產製公告資料時,將身分證字號載入非公開查詢檔案中,該檔案係以亂碼方式呈現,非一般人可識讀。
爭議發生後,中選會於昨(27)日已停止該公告網站服務,由維護人員進行查核及程式修正後,已阻斷資料外流的可能性,於昨日晚間7時重新開放查詢,並通報主管機關。
對於委外廠商發生疏失的原因及影響範圍,中選會表示已啟動調查程序,並進行更深入瞭解,後續將依個人資料保護法規定辦理。